FBI遭駭,到底被偷走了什麼?
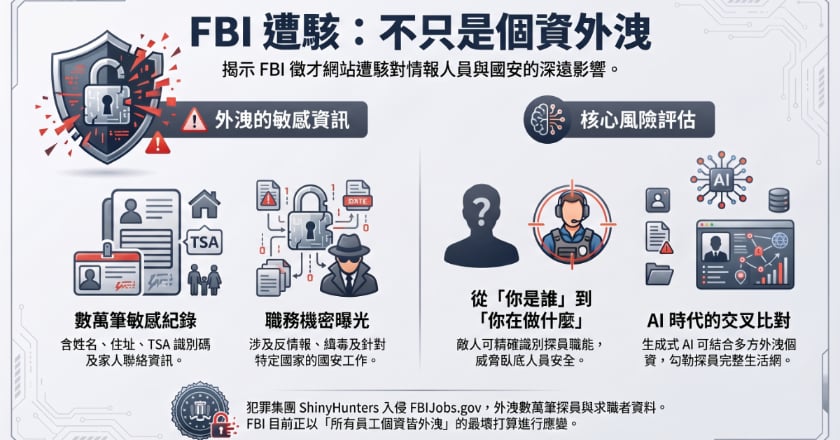
FBI真正必須回答的,不只是「多少資料被偷走」,而是另一個更嚴重的問題:敵人現在究竟知道FBI多少事情?
一個犯罪駭客集團宣稱攻破FBI相關人事系統,並取得大量探員與求職者資料。事件曝光一週,FBI仍未公布完整損失。真正的問題是:這些資料究竟暴露了多少FBI的人員與工作祕密?
吳子嘉/分析報導
一、FBI可能還沒有完整答案
美國聯邦調查局被駭了。
但截至目前,外界仍不知道它到底失去了多少東西。
9月23日,FBI公開證實,正在調查犯罪駭客集團ShinyHunters宣稱入侵FBI徵才網站FBIJobs.gov的事件,並承認FBI員工的個人識別資訊可能受到影響。
FBI的公開聲明相當謹慎,甚至還沒有確定駭客究竟直接進入FBI自己的系統,還是從支援FBIJobs.gov的第三方服務商突破。
FBI內部的通知速度也受到質疑。根據《紐約時報》訪問的現任與前任官員,許多員工是先從新聞報導得知事件,有些人至今仍不清楚自己的資料是否外洩。
FBI在9月28日回覆《紐約時報》的聲明中表示,正「日以繼夜」調查FBIJobs.gov相關資安事件,並與所有可能受影響者保持聯繫,「包括在媒體報導後24小時內發出多次全局通知」。
問題是,媒體看到的東西已經比FBI公開說的更多。
最早揭露事件的科技媒體404 Media取得駭客提供的約5,000筆人員資料樣本。後續媒體查證發現,其中至少部分資料可以對應到真實的FBI或美國司法部人員。
部分資料甚至涉及人員的敏感工作職務。
事情因此開始不只是「個資外洩」。
二、《紐約時報》為什麼出動四名記者?
9月28日,《紐約時報》由Dustin Volz、Alan Feuer、Charlie Savage與Adam Goldman四名記者共同追查這起事件。
這個組合值得注意。
四人的採訪專業橫跨網路安全、司法、情報與國家安全,顯示《紐約時報》追查的已不只是一起駭客新聞,而是可能的反情報與國家安全後果。
駭客提供給媒體的樣本同時包含新進與退休人員,最新日期是今年4月下旬,顯示檔案最多只有幾個月舊。現任與前任美國官員表示,至少部分樣本、甚至可能全部樣本看來是真實資料。
《紐約時報》檢查的部分資料,包括姓名、住家地址、電話、工作信箱、社會安全碼、出生日期、到職日期,以及配偶與其他緊急聯絡人。
部分資料甚至包括父母、兄弟姊妹與子女。
資料中還有員工用於美國運輸安全管理局(TSA)PreCheck快速安檢的識別號碼。專家擔心,這可能幫助間諜追蹤探員行程,包括臥底探員。
更敏感的是員工所屬單位、職稱、主管與工作內容。
其中包括反情報、毒品,以及涉及中國、俄羅斯與伊朗的國家安全工作。
但這裡必須劃清一條界線:
媒體驗證了部分資料,不代表駭客宣稱取得的全部資料都已獲得證實。
三、最重要的一句話來自FBI內部
ShinyHunters宣稱,它取得所有FBI員工以及曾經申請FBI工作者的紀錄,受影響者達數萬人,甚至包括精神科紀錄、血液與尿液檢驗等醫療資料,以及背景調查資料。
這些說法目前尚未得到完整證實。
但是《紐約時報》取得的一份FBI內部備忘錄透露,FBI已經按照非常嚴重的情境準備。
FBI告訴員工,目前按照威脅者可能正在外傳所有FBI員工個人識別資訊的前提處理。
這句話必須精確理解。
它不是說:
「所有FBI員工資料已經證實遭竊。」
而是:
FBI不能排除這個可能,因此按照最壞情況進行應變。
備忘錄同時要求員工在家中與工作場所保持警覺、通報任何不明接觸或威脅、避免接聽陌生來電,並把語音信箱改用AI生成的聲音。一個調查機關要求自己的員工防範陌生來電,甚至使用AI生成聲音設定語音信箱,本身就顯示FBI對人員安全風險的重視程度。
四、真正敏感的不是姓名,而是「這個人在做什麼」
假設一名FBI探員的姓名、電話、地址與社會安全碼遭到外洩,這已經是嚴重的個資事件。
但是如果另一批資料同時告訴對方:
這個人是FBI探員、在哪個單位、主管是誰、負責中國或俄羅斯反情報工作、配偶是誰、家住哪裡。
事情的性質就完全不同。
前一種資料告訴敵人「這個人是誰」,後一種則可能進一步告訴敵人「這個人在FBI做什麼」。
一旦姓名、家庭、地址與敏感工作被連接起來,它的價值就不只是身分盜用或金融詐騙,而可能具有反情報價值。
風險也不只來自外國情報機構。這些資料可能讓曾被探員送進監獄的暴力罪犯,更容易找到探員與家人。
資安公司Huntress研究員Andrew Brandt表示,更大的擔憂是ShinyHunters不自己公開資料,而是賣給其他犯罪集團或國家級團體。
五、這不是美國第一次
這讓人想到2015年曝光的美國聯邦人事管理局(OPM)資料外洩事件。當年兩起相關事件,分別涉及約420萬名聯邦員工的人事紀錄,以及約2,150萬人的背景調查紀錄,事後被美國官員廣泛歸因於中國相關行動者。
現在已有人拿這次FBI事件與OPM相比,但目前還不能說兩者同樣嚴重。
兩者有一個重要差別。英國前網路防禦機構主管Ciaran Martin指出,中國取得OPM資料後不太可能公開出售;ShinyHunters卻是犯罪集團,資料可能被公開、出售或轉手,進一步流入其他犯罪集團甚至外國情報機構手中。
這一次,沒有人知道資料最後會流到哪裡。
FBI過去也曾面對類似風險。兩年前的Salt Typhoon事件中,美方指控中國相關駭客侵入處理法院授權監聽的電信系統,中國否認;2024年AT&T遭駭,也曾引發部分FBI探員通聯紀錄外洩的疑慮。
監聽系統、通訊紀錄,再到今天的人事資料,這次事件因此不能只從單一網站遭駭來理解。
六、AI讓2026年與2015年不一樣
還有一個十年前不存在的變數:人工智慧。
過去即使取得數百萬筆人事資料,也需要大量人力整理比對。
現在生成式AI與自動化分析工具,可以大幅降低整理與交叉比對大量資料的成本。
假設有人同時掌握FBI人事資料、過去外洩的電信紀錄、旅行資料、社群媒體與暗網個資,就可能利用AI大規模交叉分析。
一份資料知道你的地址。
另一份知道你的電話。
第三份知道你的工作。
第四份知道你與誰聯絡。
第五份知道你去過哪裡。
單獨看,每一塊都不完整。
拼起來,卻可能逐漸形成一個人的工作與生活網絡。
美國智庫CSIS研究員Justin Sherman寫道:「資料外洩從來不是孤立存在的。」
因此,AI時代的資料外洩出現了一個新的問題:
真正重要的不只是駭客偷到哪一個資料庫,而是不同資料庫最後能被拼成什麼。
七、駭客說了什麼,證據又顯示什麼?
ShinyHunters自稱,這次攻擊是為了報復FBI今年春天發布、指控該集團騷擾受害者家人的公開警示。它還說:「在我們這行,名聲就是一切。」
但它對自己的下一步說法不一。它曾對《紐約時報》表示,會守住美東時間9月29日的期限;同一天又告訴404 Media,從一開始就沒有打算公開整批FBI員工資料。
這提醒我們:駭客既是事件當事人,也是利益相關者。它的說法可以作為線索,但不能等同於獨立證據。
入侵方式也是如此。Google的調查顯示,這個集團今年5月底曾把PeopleSoft漏洞CVE-2026-35273當成zero-day使用;Oracle在6月10日公開漏洞並提供修補後,ShinyHunters到9月仍持續利用同一漏洞,並修改攻擊方式以繞過部分防火牆規則。《紐約時報》引述知情人士指出,調查人員相信FBI事件與這個漏洞有關。
但目前沒有公開證據證明,FBI是因為沒有安裝修補程式而遭到入侵,FBI也尚未確認突破點在自身系統還是第三方服務商。
這個答案將決定,這究竟是一場難以預防的新型攻擊,還是一場原本可以避免的資安管理失敗。
八、答案還在浮現
截至目前,可以確認的是:
FBI確實正在調查FBIJobs.gov相關資安事件;員工個人資料可能遭竊;媒體已取得並驗證部分資料,其中出現敏感工作職務及其他私人資訊;FBI內部也已按照所有員工個資可能受到影響的嚴重情境準備。
接下來有三個問題最關鍵:
第一,駭客到底取得多少人、多少種類的資料?
第二,這些資料是否足以辨識敏感探員、臥底人員或情報關係?
第三,FBI究竟是遭遇難以預防的新型攻擊,還是被一個已知漏洞突破?
所以現在還不能宣布這是一場「美國情報災難」。
但也已經不能把它當成一般個資外洩。
FBI真正必須回答的,不只是「多少資料被偷走」,而是另一個更嚴重的問題:
敵人現在究竟知道FBI多少事情?
在答案出來以前,這是一則只能隨證據不斷更新的新聞。
吳子嘉/分析報導
一、FBI可能還沒有完整答案
美國聯邦調查局被駭了。
但截至目前,外界仍不知道它到底失去了多少東西。
9月23日,FBI公開證實,正在調查犯罪駭客集團ShinyHunters宣稱入侵FBI徵才網站FBIJobs.gov的事件,並承認FBI員工的個人識別資訊可能受到影響。
FBI的公開聲明相當謹慎,甚至還沒有確定駭客究竟直接進入FBI自己的系統,還是從支援FBIJobs.gov的第三方服務商突破。
FBI內部的通知速度也受到質疑。根據《紐約時報》訪問的現任與前任官員,許多員工是先從新聞報導得知事件,有些人至今仍不清楚自己的資料是否外洩。
FBI在9月28日回覆《紐約時報》的聲明中表示,正「日以繼夜」調查FBIJobs.gov相關資安事件,並與所有可能受影響者保持聯繫,「包括在媒體報導後24小時內發出多次全局通知」。
問題是,媒體看到的東西已經比FBI公開說的更多。
最早揭露事件的科技媒體404 Media取得駭客提供的約5,000筆人員資料樣本。後續媒體查證發現,其中至少部分資料可以對應到真實的FBI或美國司法部人員。
部分資料甚至涉及人員的敏感工作職務。
事情因此開始不只是「個資外洩」。
二、《紐約時報》為什麼出動四名記者?
9月28日,《紐約時報》由Dustin Volz、Alan Feuer、Charlie Savage與Adam Goldman四名記者共同追查這起事件。
這個組合值得注意。
四人的採訪專業橫跨網路安全、司法、情報與國家安全,顯示《紐約時報》追查的已不只是一起駭客新聞,而是可能的反情報與國家安全後果。
駭客提供給媒體的樣本同時包含新進與退休人員,最新日期是今年4月下旬,顯示檔案最多只有幾個月舊。現任與前任美國官員表示,至少部分樣本、甚至可能全部樣本看來是真實資料。
《紐約時報》檢查的部分資料,包括姓名、住家地址、電話、工作信箱、社會安全碼、出生日期、到職日期,以及配偶與其他緊急聯絡人。
部分資料甚至包括父母、兄弟姊妹與子女。
資料中還有員工用於美國運輸安全管理局(TSA)PreCheck快速安檢的識別號碼。專家擔心,這可能幫助間諜追蹤探員行程,包括臥底探員。
更敏感的是員工所屬單位、職稱、主管與工作內容。
其中包括反情報、毒品,以及涉及中國、俄羅斯與伊朗的國家安全工作。
但這裡必須劃清一條界線:
媒體驗證了部分資料,不代表駭客宣稱取得的全部資料都已獲得證實。
三、最重要的一句話來自FBI內部
ShinyHunters宣稱,它取得所有FBI員工以及曾經申請FBI工作者的紀錄,受影響者達數萬人,甚至包括精神科紀錄、血液與尿液檢驗等醫療資料,以及背景調查資料。
這些說法目前尚未得到完整證實。
但是《紐約時報》取得的一份FBI內部備忘錄透露,FBI已經按照非常嚴重的情境準備。
FBI告訴員工,目前按照威脅者可能正在外傳所有FBI員工個人識別資訊的前提處理。
這句話必須精確理解。
它不是說:
「所有FBI員工資料已經證實遭竊。」
而是:
FBI不能排除這個可能,因此按照最壞情況進行應變。
備忘錄同時要求員工在家中與工作場所保持警覺、通報任何不明接觸或威脅、避免接聽陌生來電,並把語音信箱改用AI生成的聲音。一個調查機關要求自己的員工防範陌生來電,甚至使用AI生成聲音設定語音信箱,本身就顯示FBI對人員安全風險的重視程度。
四、真正敏感的不是姓名,而是「這個人在做什麼」
假設一名FBI探員的姓名、電話、地址與社會安全碼遭到外洩,這已經是嚴重的個資事件。
但是如果另一批資料同時告訴對方:
這個人是FBI探員、在哪個單位、主管是誰、負責中國或俄羅斯反情報工作、配偶是誰、家住哪裡。
事情的性質就完全不同。
前一種資料告訴敵人「這個人是誰」,後一種則可能進一步告訴敵人「這個人在FBI做什麼」。
一旦姓名、家庭、地址與敏感工作被連接起來,它的價值就不只是身分盜用或金融詐騙,而可能具有反情報價值。
風險也不只來自外國情報機構。這些資料可能讓曾被探員送進監獄的暴力罪犯,更容易找到探員與家人。
資安公司Huntress研究員Andrew Brandt表示,更大的擔憂是ShinyHunters不自己公開資料,而是賣給其他犯罪集團或國家級團體。
五、這不是美國第一次
這讓人想到2015年曝光的美國聯邦人事管理局(OPM)資料外洩事件。當年兩起相關事件,分別涉及約420萬名聯邦員工的人事紀錄,以及約2,150萬人的背景調查紀錄,事後被美國官員廣泛歸因於中國相關行動者。
現在已有人拿這次FBI事件與OPM相比,但目前還不能說兩者同樣嚴重。
兩者有一個重要差別。英國前網路防禦機構主管Ciaran Martin指出,中國取得OPM資料後不太可能公開出售;ShinyHunters卻是犯罪集團,資料可能被公開、出售或轉手,進一步流入其他犯罪集團甚至外國情報機構手中。
這一次,沒有人知道資料最後會流到哪裡。
FBI過去也曾面對類似風險。兩年前的Salt Typhoon事件中,美方指控中國相關駭客侵入處理法院授權監聽的電信系統,中國否認;2024年AT&T遭駭,也曾引發部分FBI探員通聯紀錄外洩的疑慮。
監聽系統、通訊紀錄,再到今天的人事資料,這次事件因此不能只從單一網站遭駭來理解。
六、AI讓2026年與2015年不一樣
還有一個十年前不存在的變數:人工智慧。
過去即使取得數百萬筆人事資料,也需要大量人力整理比對。
現在生成式AI與自動化分析工具,可以大幅降低整理與交叉比對大量資料的成本。
假設有人同時掌握FBI人事資料、過去外洩的電信紀錄、旅行資料、社群媒體與暗網個資,就可能利用AI大規模交叉分析。
一份資料知道你的地址。
另一份知道你的電話。
第三份知道你的工作。
第四份知道你與誰聯絡。
第五份知道你去過哪裡。
單獨看,每一塊都不完整。
拼起來,卻可能逐漸形成一個人的工作與生活網絡。
美國智庫CSIS研究員Justin Sherman寫道:「資料外洩從來不是孤立存在的。」
因此,AI時代的資料外洩出現了一個新的問題:
真正重要的不只是駭客偷到哪一個資料庫,而是不同資料庫最後能被拼成什麼。
七、駭客說了什麼,證據又顯示什麼?
ShinyHunters自稱,這次攻擊是為了報復FBI今年春天發布、指控該集團騷擾受害者家人的公開警示。它還說:「在我們這行,名聲就是一切。」
但它對自己的下一步說法不一。它曾對《紐約時報》表示,會守住美東時間9月29日的期限;同一天又告訴404 Media,從一開始就沒有打算公開整批FBI員工資料。
這提醒我們:駭客既是事件當事人,也是利益相關者。它的說法可以作為線索,但不能等同於獨立證據。
入侵方式也是如此。Google的調查顯示,這個集團今年5月底曾把PeopleSoft漏洞CVE-2026-35273當成zero-day使用;Oracle在6月10日公開漏洞並提供修補後,ShinyHunters到9月仍持續利用同一漏洞,並修改攻擊方式以繞過部分防火牆規則。《紐約時報》引述知情人士指出,調查人員相信FBI事件與這個漏洞有關。
但目前沒有公開證據證明,FBI是因為沒有安裝修補程式而遭到入侵,FBI也尚未確認突破點在自身系統還是第三方服務商。
這個答案將決定,這究竟是一場難以預防的新型攻擊,還是一場原本可以避免的資安管理失敗。
八、答案還在浮現
截至目前,可以確認的是:
FBI確實正在調查FBIJobs.gov相關資安事件;員工個人資料可能遭竊;媒體已取得並驗證部分資料,其中出現敏感工作職務及其他私人資訊;FBI內部也已按照所有員工個資可能受到影響的嚴重情境準備。
接下來有三個問題最關鍵:
第一,駭客到底取得多少人、多少種類的資料?
第二,這些資料是否足以辨識敏感探員、臥底人員或情報關係?
第三,FBI究竟是遭遇難以預防的新型攻擊,還是被一個已知漏洞突破?
所以現在還不能宣布這是一場「美國情報災難」。
但也已經不能把它當成一般個資外洩。
FBI真正必須回答的,不只是「多少資料被偷走」,而是另一個更嚴重的問題:
敵人現在究竟知道FBI多少事情?
在答案出來以前,這是一則只能隨證據不斷更新的新聞。